SonicDeliverUSB DEVICE DELIVERY

产品介绍

三组件架构、纵深安全、开箱即用——SonicDeliver 2026 在继承十余年交付经验的基础上全面重构。

Architecture

系统架构

Windows 客户端与服务器直连传输 USB 数据,管理流量与数据流量分离;管理员全程在浏览器中操作。

SD SonicDeliver 客户端 Windows 客户端 × N Win 7 SP1 ~ Win 11 管理员浏览器 共享 · 授权 · 审计 登录 / 鉴权 USB 数据通道 管理控制台 ───── 局域网 / VPN ───── SONICDELIVER 交付服务器 · 1U 机架式 管理平台 浏览器访问 · 统一管理 用户 / 授权 / 密码 / 审计 USB 交付引擎 底层引擎直驱真实设备 逐设备通道 · 握手认证 面板 加密狗 / 授权卡 U 盘 / 移动存储 调试器 / 专用设备 真实设备插在机房面板上
● 管理流量:浏览器 ↔ 管理平台 ● 数据流量:客户端与交付服务直连(不经过管理平台)
Components

组件详解

PART01

Web 管理平台

浏览器直接访问,端口、用户、授权与审计一站式管理。

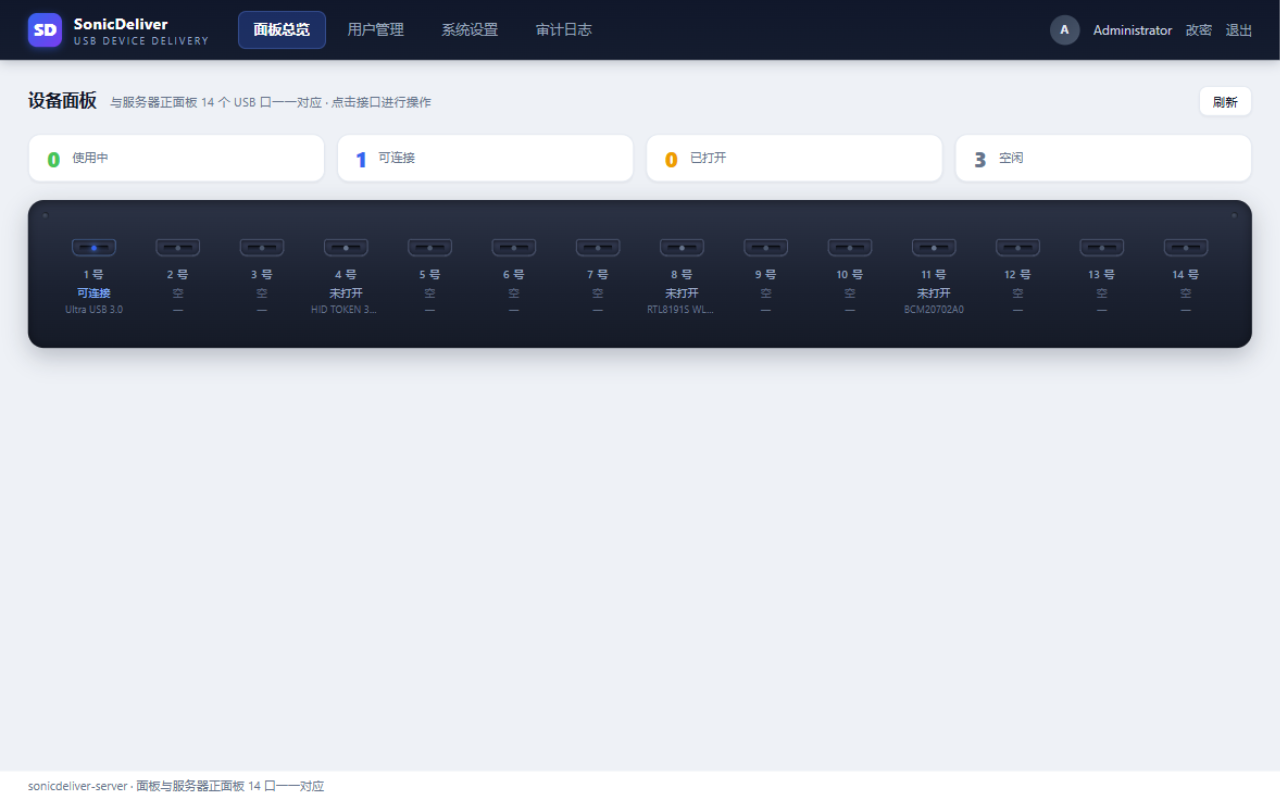
  • 面板总览与真实面板逐口对应,状态实时刷新
  • 用户 / 用户组管理,端口级授权(按用户或按组)
  • 逐口连接密码托管与自动下发
  • 连接日志审计、服务配置、系统信息
  • 账号密码采用现代算法加密存储
PART02

交付服务器(1U 机架式)

出厂预装交付引擎的 1U 机架式硬件,上电插机即可交付。

  • 底层引擎直接驱动真实设备
  • 每台共享设备使用独立数据通道
  • 全部配置经 Web 管理页面完成,无需命令行
  • 免安装免维护,上电即用
PART03

Windows 客户端

单文件自包含安装包,面向普通用户零门槛。

  • SonicDeliverSetup.exe(44.6MB)向导式安装
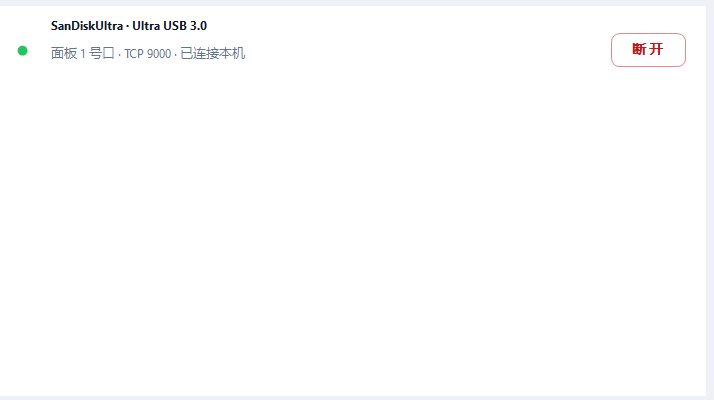
  • 设备列表 = 已共享 ∩ 有权限,连接 / 断开两态
  • 支持静默参数,便于域环境批量下发
  • 设备管理器中不残留第三方品牌字样
Security In Depth

纵深安全体系

从 2013 年的老平台一路走来,2026 版把过去十年积累的安全教训全部固化进系统层。

1

握手层:逐口连接密码

管理员为端口设置连接密码后,密码加密存储于服务器,并在每一次设备握手时强制校验。客户端登录时经平台自动完成认证——安全在后台完成,用户全程无感知。

逐口独立密码握手层强制认证对用户透明
2

网络层:端口准入防火墙

动态准入防火墙将全部数据通道默认封闭,仅当用户成功登录后将其网络地址加入放行集;会话在线期间自动保持,掉线即回收。网络扫描与未授权直连在防火墙层被直接拦截。

通道默认封闭登录后自动放行会话到期回收
3

发现层:广播自动发现封锁

依赖广播自动发现服务器的通用 USB 客户端,在 SonicDeliver 网络中默认失效:自动发现报文被统一丢弃,任何未经平台分发的客户端都无法探测到服务器的存在,更无法发起连接。

发现广播默认丢弃防第三方探测
Interface

管理平台与客户端

SonicDeliver 管理平台面板总览
管理平台面板总览 · 14 口状态与真实面板一一对应
Windows 客户端设备列表
Windows 客户端登录即见有权设备,一键连接 / 断开
Specifications

技术规格

设备形态1U 机架式交付服务器,出厂预装 SonicDeliver 系统,上电即用
管理方式Web 管理页面 · 浏览器直接访问,无需安装管理端
面板端口14 × USB,面板位与系统位出厂校准一一对应
网络通道管理与设备数据通道默认封闭,仅对已授权会话开放;自动发现广播默认封锁
客户端系统Windows 7 SP1 ~ Windows 11(自包含单文件,无需额外运行时)
客户端安装包SonicDeliverSetup.exe ≈ 44.6MB,支持 /VERYSILENT 静默部署
驱动签名驱动经交叉签名分发;Win10 需关闭 Secure Boot,Win11 可能需禁用强制签名